Обзор рынка DevSecOps:
Объем рынка DevSecOps в 2026 году превысил 11,4 млрд долларов США и, как ожидается, достигнет 43,01 млрд долларов США к концу 2036 года, увеличиваясь примерно на 14,2% в год в течение прогнозируемого периода, то есть с 2027 по 2036 год. В 2027 году объем отрасли DevSecOps оценивался в 13,02 млрд долларов США.
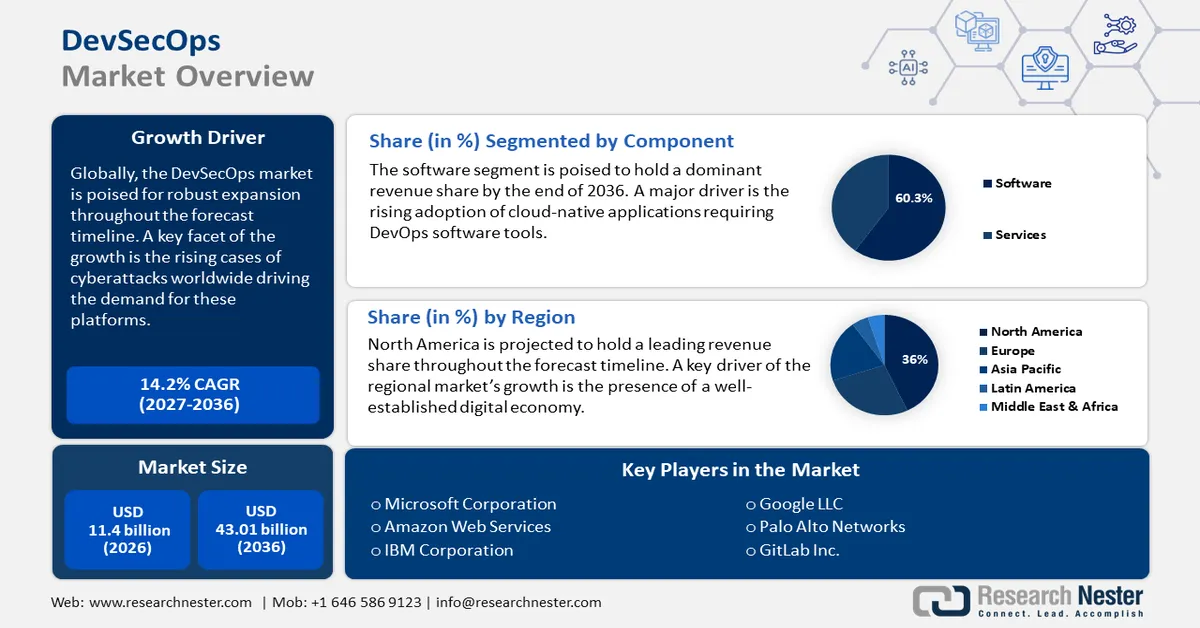
Рынок демонстрирует стабильный рост, поскольку организации уделяют приоритетное внимание интеграции безопасности на каждом этапе жизненного цикла разработки программного обеспечения. Этот сдвиг обусловлен острой необходимостью создания безопасных приложений со скоростью современного бизнеса. Рынок характеризуется сильным акцентом на автоматизацию, сотрудничество и внедрение практик безопасности «сдвигом влево». Возможность быстрого устранения уязвимостей является ключевым фактором, стимулирующим внедрение платформ и инструментов DevSecOps в различных отраслях. В первой половине 2024 года Управление директора национальной разведки сообщило о более чем 2300 зарегистрированных атаках программ-вымогателей по всему миру, что отражает неболькое увеличение по сравнению с аналогичным периодом 2023 года. Рынок также выигрывает от растущего понимания того, что внедрение безопасности с самого начала более экономически выгодно, чем устранение уязвимостей в производственной среде.
Правительственные программы и стратегии кибербезопасности на национальном уровне способствуют дальнейшему развитию рынка DevSecOps. Правительства, стремясь повысить уровень цифровой безопасности, все чаще требуют от поставщиков программного обеспечения и критической инфраструктуры соответствия более высоким стандартам безопасности. В свою очередь, нормативные акты создают сильные стимулы для организаций к внедрению практик DevSecOps для обеспечения соответствия требованиям и ограничения рисков. В марте 2023 года Белый дом в США опубликовал Национальную стратегию кибербезопасности, которая направлена на перекладывание ответственности за безопасность на поставщиков программного обеспечения и инфраструктуры. Этот подход в сочетании с аналогичными мерами в других странах создает более благоприятный нормативно-правовой климат, способствуя расширению рынка.
Ключ DevSecOps Сводка рыночной аналитики:
Региональные особенности:
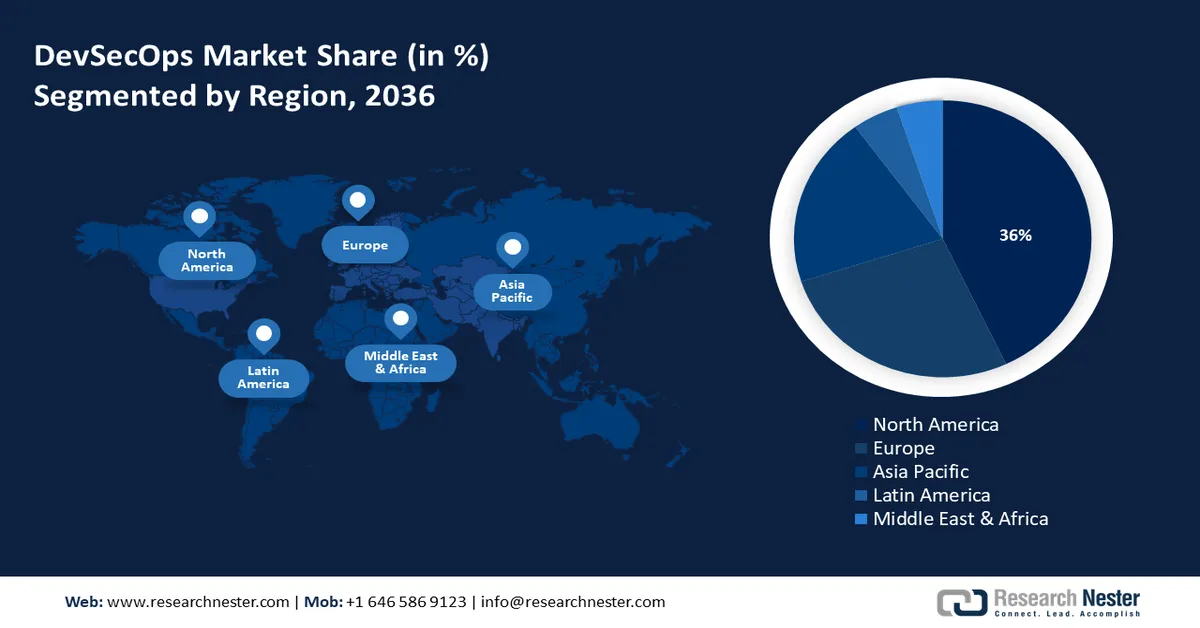
- Ожидается, что к 2036 году Северная Америка займет 36% рынка DevScops, чему способствуют сильная база технологических компаний, зрелая облачная среда и раннее внедрение гибких методологий и DevOps.
- Прогнозируется, что Европа будет стабильно расти до 2036 года, чему способствуют строгие нормы защиты данных и акцент региона на создании безопасного единого цифрового рынка.
Анализ сегмента:
- Ожидается, что к 2036 году сегмент программного обеспечения займет 60,3% рынка DevSecops, чему способствует растущий спрос на автоматизированные и интегрированные инструменты безопасности, обеспечивающие защиту на всех этапах CI/CD.
- Прогнозируется, что сектор BFSI (банковские и финансовые услуги) будет занимать 30,3% выручки до 2036 года, чему способствует возросшая потребность в безопасной разработке программного обеспечения и строгие требования соответствия.
Ключевые тенденции роста:
- Растущее использование облачных технологий
- Растущая скорость и изощренность кибератак
Основные проблемы:
- Культурное сопротивление и доступность квалифицированной рабочей силы
- Сложность новейших наборов инструментов и сред
Ключевые игроки:Amazon Web Services, Inc., IBM Corporation, Google LLC, Palo Alto Networks, Inc., GitLab Inc., Synopsys, Inc., Fortinet, Inc., Aqua Security Software Ltd., Trend Micro Incorporated, Atlassian Corporation Plc, Checkmarx Ltd., DeepSource, XebiaLabs, Entersoft Security.
Глобальный DevSecOps Рынок Прогноз и региональный обзор:
Размер рынка и прогнозы роста:
- Размер рынка в 2026 году:11,4 млрд долларов США
- Размер рынка в 2027 году:13,02 млрд долларов США
- Прогнозируемый размер рынка:43,01 млрд долларов США к 2036 году
- Прогноз роста:Средний темп роста 14,2% (2027-2036)
Ключевые региональные тенденции:
- Крупнейший регион: Северная Америка (36% к 2036 году)
- Наиболее быстрорастущий регион: Азиатско-Тихоокеанский регион
- Доминирующие страны: США, Германия, Франция, Китай, Япония
- Развивающиеся страны: Китай, Индия, Япония, Южная Корея, Таиланд
Last updated on : 31 August, 2026
Рынок DevSecOps: факторы роста и проблемы
Факторы роста
- Растущее использование облачных технологий: массовое внедрение облачных технологий, таких как микросервисы и контейнеры, является ключевым фактором развития рынка DevSecOps. Новые, современные архитектуры создают новые проблемы безопасности и сложности, которые выходят за рамки возможностей традиционных решений в области безопасности. DevSecOps предоставляет организациям крайне необходимую модель для обеспечения безопасности динамических распределенных сред, интегрируя безопасность в конвейер CI/CD. В ноябре 2023 года CloudBees запустила свою новую облачную платформу DevSecOps на AWS, которая будет управлять различными решениями CI/CD в масштабах предприятий. Запуск отражает тенденции в отрасли, направленные на поддержку создания единых, унифицированных платформ, способных обрабатывать нюансы облачной разработки. В свою очередь, это позволяет организациям более уверенно разрабатывать и развертывать безопасные приложения в облаке.
- Растущая частота и изощренность кибератак: расширение ландшафта угроз, характеризующееся более частыми и сложными кибератаками, побуждает организации применять более упреждающий подход к безопасности. DevSecOps решает эту задачу, распределяя средства контроля безопасности и тестирования по всему жизненному циклу разработки программного обеспечения, чтобы обнаружение и устранение уязвимостей происходило на более ранних этапах. Подход «сдвиг влево» уменьшает поверхность атаки и снижает риск нарушения безопасности. В сентябре 2023 года компания Checkmarx Ltd. приобрела Dustico, фирму, занимающуюся безопасностью цепочки поставок программного обеспечения, чтобы усилить свою платформу безопасности приложений, добавив более продвинутые функции для обнаружения вредоносного кода в пакетах с открытым исходным кодом. Это приобретение отражает растущую потребность организаций в целостном подходе к обеспечению безопасности цепочки поставок программного обеспечения в рамках модели DevSecOps.
- Растущая потребность в автоматизации безопасности с использованием ИИ: интеграция ИИ трансформирует DevSecOps, добавляя больше автоматизированных и интеллектуальных процессов обеспечения безопасности. Инструменты на основе ИИ позволяют автоматизировать сканирование уязвимостей, обнаружение угроз и реагирование на инциденты, освобождая команды безопасности для работы над более стратегическими проектами. Технология также повышает достоверность результатов тестирования безопасности, а также снижает количество ложных срабатываний. В апреле 2023 года компания Atlassian Corporation Plc запустила Atlassian Intelligence, функцию на основе ИИ, интегрированную в облачную платформу компании. Внедрение этого сервиса помогает командам DevSecOps автоматизировать и обобщать результаты тестирования безопасности, а также разрабатывать тестовые сценарии для выявления уязвимостей. Использование ИИ также повышает эффективность и результативность DevSecOps, способствуя дальнейшему его внедрению в отрасли.
Инициативы в области кибербезопасности на рынке
Ключевым фактором роста мирового рынка DevSecOps является усиление угроз кибербезопасности во всем мире. Это создает большие возможности для поставщиков платформ DevSecOps, поскольку безопасность стала неотъемлемой частью каждого этапа процесса разработки программного обеспечения. В таблице ниже представлены основные кибератаки и стратегии их смягчения, а также ожидается, что платформы DevSecOps помогут в реализации этих стратегий:
Компания | Тип атаки | Влияние | Стратегия смягчения последствий |
Coinbase | Внутреннее хищение / Взяточничество | Произошла утечка данных клиентов (персональные данные, частичная информация о банковских счетах), затронувшая около 70 000 пользователей через стороннего подрядчика. Преступники использовали эти данные для фишинговых атак. Общая стоимость утечки оценивается в диапазоне от 180 до 400 миллионов долларов, включая расходы на устранение последствий, юридические издержки и компенсацию пострадавшим клиентам. | Ужесточение контроля доступа и усиление мониторинга для сторонних поставщиков. Coinbase также уволила скомпрометированных агентов и возместила убытки пострадавшим клиентам. |
Маркс и Спенсер | Программы-вымогатели / Социальная инженерия | Произошли сбои в работе сервиса, включая приостановку онлайн-заказов и услуги «заказ онлайн с самовывозом», а также кража части данных клиентов. Злоумышленники получили доступ через стороннего IT-провайдера, используя методы социальной инженерии. Финансовые потери оцениваются в 300 миллионов фунтов стерлингов, частично покрытых страховкой. | Улучшено управление рисками, связанными с третьими сторонами, и ужесточен контроль за использованием многофакторной аутентификации для доступа к поставщикам. M&S также ввела обязательную смену паролей для онлайн-аккаунтов. |
Снежинка | Кража учетных данных | Утечка данных затронула более 160 клиентов, а не только AT&T и Santander. Украденные учетные данные, часто не содержащие многофакторной аутентификации, привели к раскрытию информации таких компаний, как Ticketmaster, AT&T и Santander. Эта утечка также стала поводом для предъявления обвинения Министерством юстиции. | Внедрение обязательной многофакторной аутентификации для всех учетных записей пользователей, надежное обнаружение аномалий и сброс учетных данных. Snowflake и ее партнер Mandiant также рекомендовали клиентам внедрить списки разрешенных пользователей в сети. |
Источники : Coinbase, Marks & Spencer, Snowflake
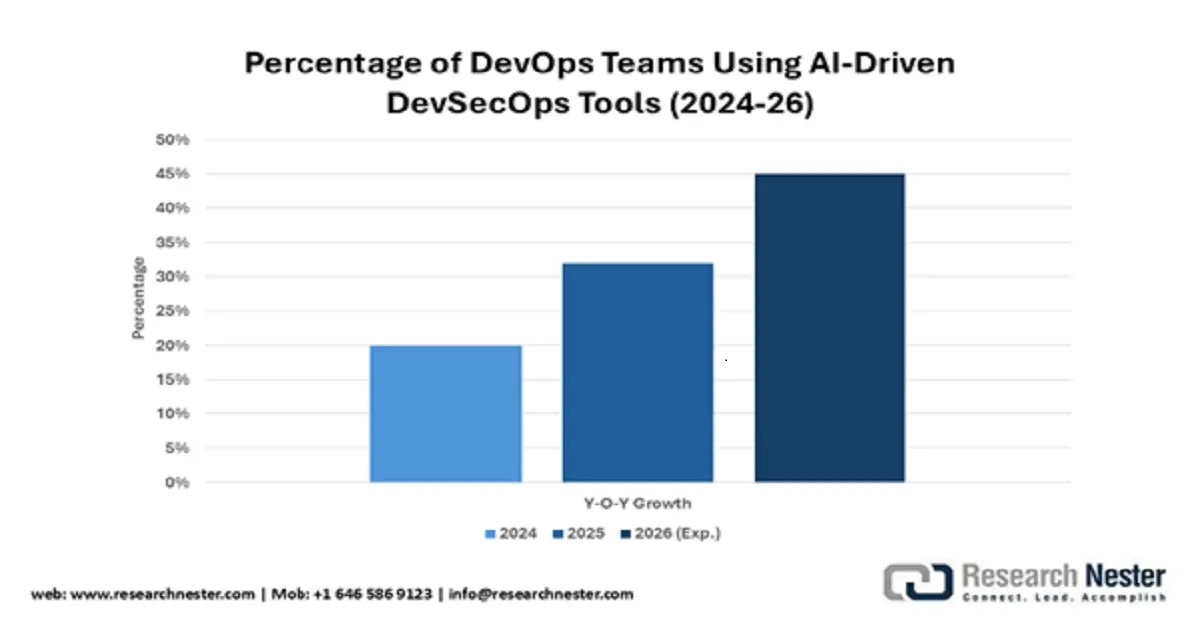
Прогнозируемое внедрение инструментов DevSecOps на основе ИИ (2024-2026 гг.)
Прогнозируемый рост внедрения инструментов DevSecOps на основе ИИ, с 20% до 45% к 2026 году, отражает растущую зависимость от автоматизации для решения проблем, связанных с растущими угрозами безопасности и регуляторным давлением, таким как GDPR/CCPA. Эта тенденция подчеркивает стратегический сдвиг в сторону внедрения интеллектуальной безопасности в конвейеры DevOps, что позволяет быстрее обнаруживать уязвимости, повышать устойчивость цепочки поставок и обеспечивать соблюдение нормативных требований.
Источник: ЕЭС
Проблемы
- Культурное сопротивление и нехватка квалифицированных кадров: одним из главных препятствий на пути внедрения DevSecOps является организационное культурное сопротивление. Старые разрозненные структуры между командами безопасности, разработки и эксплуатации часто приводят к трениям и препятствуют межфункциональному взаимодействию. Многие разработчики могут воспринимать безопасность как замедление процесса разработки, что приводит к сопротивлению новым методам обеспечения безопасности. Этот разрыв в восприятии свидетельствует о том, насколько сложно создать культуру безопасности и общей ответственности. Нехватка специалистов, обладающих необходимым сочетанием знаний в области безопасности, разработки и эксплуатации, еще больше затрудняет масштабирование и внедрение инициатив DevSecOps в организациях.
- Сложность новейших наборов инструментов и сред разработки: Постоянно усложняющиеся среды разработки программного обеспечения и растущее число инструментов представляют собой еще одну серьезную проблему. Организации могут использовать множество инструментов в разные периоды жизненного цикла разработки, что приводит к разрозненному и трудноуправляемому набору инструментов. Интеграция инструментов безопасности в таких сложных средах может быть сложной задачей, требующей значительной экспертизы и ресурсов. Указанная сложность порождает уязвимости в системе безопасности, а также обеспечивает изолированное представление о состоянии безопасности приложения, что противоречит целям, которые преследует подход DevSecOps.
Размер и прогноз рынка DevSecOps:
| Атрибут отчёта | Детали |
|---|---|
|
базовый год |
2026 |
|
Прогнозируемый период |
2027-2036 |
|
среднегодовой темп роста |
14,2% |
|
Базовый размер рынка (2026 год) |
11,4 млрд долларов США |
|
Прогнозируемый размер рынка (2036 год) |
43,01 млрд долларов США |
|
Региональный охват |
|
Сегментация рынка DevSecOps:
Анализ компонентных сегментов
По прогнозам, к 2036 году доля сегмента программного обеспечения достигнет 60,3% благодаря растущему спросу на автоматизированные и интегрированные инструменты безопасности. Организации, внедряющие DevSecOps, инвестируют в целый ряд программных решений, от инструментов статического и динамического анализа до анализа состава программного обеспечения и решений для обеспечения безопасности контейнеров. Эти инструменты имеют решающее значение для интеграции безопасности в конвейер CI/CD и для обеспечения постоянного тестирования безопасности. В июне 2023 года компания Fortinet, Inc. представила FortiDevSec, новое решение, предлагающее разработчикам инструменты статического анализа безопасности (SAST), анализа компоновки безопасности (SCA) и безопасности контейнеров на единой платформе. Запуск соответствует отраслевому подходу к внедрению универсальных платформ, упрощающих интеграцию безопасности с рабочим процессом разработки.
Анализ отраслевых сегментов
Прогнозируется, что сектор BFSI (банковские и финансовые услуги) будет доминировать с долей выручки в 30,3% до 2036 года благодаря высокой ценности данных и жестким нормативным требованиям. Кибератаки в основном направлены на финансовые учреждения, поэтому безопасность имеет первостепенное значение. DevSecOps помогает таким организациям разрабатывать более безопасное программное обеспечение и соответствовать нормативным требованиям, таким как PCI DSS и SOX. Необходимость разработки новых цифровых услуг в короткие сроки при наличии надежной системы безопасности также стимулирует развитие DevSecOps в секторе BFSI. В мае 2023 года корпорация IBM приобрела Polar Security, компанию, занимающуюся управлением безопасностью данных (DSPM), чтобы расширить свой портфель решений Guardium и поддержать команды DevSecOps в автоматизации защиты данных в многооблачных средах.
Анализ сегментов по размеру организации
Ожидается, что сегмент крупных организаций займет около 65% выручки в прогнозируемый период, поскольку такие организации обладают как средствами, так и полномочиями для внедрения комплексных решений в области безопасности. Крупные организации имеют сложную ИТ-инфраструктуру и обширный портфель приложений, и поэтому являются главной целью кибератак. Необходимость управления рисками в масштабе и выполнения огромного количества обязательств по соблюдению нормативных требований стимулирует внедрение DevSecOps в этом сегменте. В мае 2023 года корпорация Microsoft представила ряд новых функций управления идентификацией и соответствия нормативным требованиям в своем портфеле безопасности, направленных на более глубокую интеграцию в рабочие процессы DevSecOps и защиту цифровых активов крупных организаций.
Наш углубленный анализ мирового рынка включает следующие сегменты:
Сегмент | Подсегменты |
Компонент |
|
Развертывание |
|
Размер организации |
|
Промышленность |
|

Vishnu Nair
Руководитель глобального бизнес-развитияНастройте этот отчет в соответствии с вашими требованиями — свяжитесь с нашим консультантом для получения персонализированных рекомендаций и вариантов.
Рынок DevSecOps — региональный анализ
Анализ рынка Северной Америки
Ожидается, что Северная Америка займет 36% рынка DevSecOps благодаря большому количеству технологических компаний и раннему внедрению новейших ИТ-тенденций. Наличие зрелого рынка облачных вычислений и широкое использование гибких методологий и практик DevOps в регионе создают идеальные условия для внедрения DevSecOps. Жесткое регулирование и участившиеся кибератаки также подталкивают организации к обеспечению безопасности в процессах разработки программного обеспечения.
США лидируют на рынке, обладая процветающей экосистемой поставщиков DevSecOps и крупными предприятиями, внедряющими цифровую трансформацию. Федеральное правительство США также является ключевым двигателем рынка, реализуя такие программы, как Национальная стратегия кибербезопасности, направленные на укрепление цифровой безопасности по всей стране. В 2023 году федеральное правительство США также опубликовало Федеральный стратегический план исследований и разработок в области кибербезопасности, предоставив обновленные рекомендации федеральным агентствам относительно приоритетов исследований в области кибербезопасности, что еще больше стимулирует рынок.
В Канаде также наблюдается сильный рост рынка DevSecOps, обусловленный правительственными инициативами в пользу кибербезопасности и цифровых инноваций. Внимание правительства Канады к обеспечению устойчивого и надежного цифрового будущего побуждает организации государственного и частного секторов инвестировать в DevSecOps. В 2025 году Совет по стандартам Канады (SCC) запустил Канадскую программу сертификации кибербезопасности (CPCSC), которая помогает предприятиям демонстрировать соответствие требованиям закупок и повышать киберустойчивость, предоставляя надежные независимые оценки кибербезопасности. Эта программа стимулирует внедрение безопасных методов разработки, что еще больше способствует развитию рынка.
Анализ европейского рынка
Ожидается, что европейский рынок DevSecOps будет стабильно расти благодаря строгим нормам защиты данных и акценту на цифровом суверенитете. Усилия ЕС по созданию безопасного единого цифрового рынка также создают условия для расширения рынка. Акцент на безопасности, обусловленный такими нормами, как GDPR, побуждает организации рассматривать DevSecOps как путь к соблюдению нормативных требований.
Германия является ведущим рынком в Европе, обладая мощной промышленной базой и высоким уровнем внедрения передовых технологий. Акцент правительства Германии на концепции «Индустрия 4.0» и необходимость обеспечения безопасности систем управления производством стимулируют спрос на DevSecOps в производственном секторе. В 2024 году правительство Германии продолжило реализацию своей стратегии кибербезопасности, назначив Федеральное управление информационной безопасности (BSI) центральным органом по процессу «Скоординированного раскрытия уязвимостей» для уменьшения поверхности атаки на системы государственного и частного секторов.
Великобритания также является ключевым рынком с динамично развивающимся технологическим сектором и сильным акцентом на безопасность. Правительство Великобритании поощряет безопасные методы разработки и инициировало ряд мер по укреплению киберзащиты в стране. В апреле 2023 года правительство Великобритании запустило GovAssure, новую программу обеспечения кибербезопасности, направленную на проведение ежегодных независимых оценок кибербезопасности каждого центрального правительственного ведомства, что повышает устойчивость ключевой ИТ-инфраструктуры.
Анализ рынка Азиатско-Тихоокеанского региона
Азиатско-Тихоокеанский регион переживает стремительную цифровую трансформацию, что приводит к повышению осведомленности о киберрисках. Ожидается, что эта тенденция будет способствовать росту на 15% в год до 2036 года. Растущее использование облачных и мобильных технологий, а также бурный рост сектора электронной коммерции создают огромную потребность в безопасных и гибких методологиях разработки программного обеспечения. Правительства этого региона также активно инвестируют в цифровую инфраструктуру и продвигают инициативы в области кибербезопасности, что еще больше стимулирует рынок DevSecOps.
Китай входит в число крупнейших рынков Азиатско-Тихоокеанского региона, чему способствуют его огромная цифровая экономика, а также сильный акцент правительства на технологиях и кибербезопасности. В Китае действует комплексный подход к управлению киберпространством на государственном уровне, что подтверждается разработкой и внедрением практики безопасной разработки. В августе 2023 года вступили в силу «Временные меры по управлению генеративным искусственным интеллектом», которые вводят четкую систему управления киберрисками, связанными с ИИ, и возлагают на поставщиков ответственность за безопасность предоставляемых услуг.
Быстрорастущий индийский рынок дополнительно укрепляется благодаря процветающему ИТ-сектору и стремлению правительства к цифровой трансформации. Программа «Цифровая Индия» и растущее использование цифровых способов оплаты обуславливают острую потребность в безопасных программных решениях. В октябре 2023 года Секретариат Совета национальной безопасности Индии координировал проведение общенациональных учений по кибербезопасности «Бхарат NCX 2023», направленных на обучение правительства и ключевых отраслевых организаций современным киберугрозам и методам реагирования. Это демонстрирует активный подход Индии к укреплению своей киберзащиты.
Ключевые игроки рынка DevSecOps:
- Корпорация Microsoft
- Обзор компании
- Бизнес-стратегия
- Основные предложения продукции
- Финансовые показатели
- Ключевые показатели эффективности
- Анализ рисков
- Последние разработки
- Региональное присутствие
- SWOT-анализ
- Amazon Web Services, Inc.
- Корпорация IBM
- Google LLC
- Palo Alto Networks, Inc.
- GitLab Inc.
- Синопсис, Инк.
- Fortinet, Inc.
- Компания Aqua Security Software Ltd.
- Компания Trend Micro Incorporated
- Atlassian Corporation Plc
- Checkmarx Ltd.
- DeepSource
- XebiaLabs
- Entersoft Security
Рынок DevSecOps включает в себя широкий спектр признанных лидеров в области программного обеспечения, специализированных поставщиков решений в сфере безопасности, а также новых лидеров в области инноваций в программном обеспечении. Такие лидеры, как Microsoft Corporation, IBM Corporation и GitLab Inc., используют свою многолетнюю историю на рынке и обширные портфели продуктов для предоставления интегрированных решений DevSecOps. Поставщики бросают друг другу вызов, основываясь на широте и глубине предлагаемых решений, простоте интеграции с существующими инструментальными средствами, а также силе своей партнерской экосистемы. Рынок также характеризуется высокой степенью инноваций, поскольку поставщики постоянно разрабатывают новые функции и возможности в ответ на меняющиеся потребности в области безопасности современной разработки программного обеспечения.
Приобретения являются одним из ключевых трендов в индустрии DevSecOps, поскольку компании стремятся расширить свои предложения и добиться дифференциации. Небольшие нишевые игроки приобретаются поставщиками для расширения продуктовых портфелей и более быстрого выхода на рынок. Консолидация приводит к созданию комплексных и интегрированных платформ DevSecOps, обеспечивающих сквозную безопасность на протяжении всего жизненного цикла разработки программного обеспечения. В ноябре 2023 года компания Palo Alto Networks, Inc. приобрела Dig Security, лидера в области управления состоянием безопасности данных (DSPM), чтобы укрепить свою платформу Prisma Cloud, обеспечив защиту конфиденциальных данных в многооблачной инфраструктуре. Благодаря этому приобретению организации могут интегрировать безопасность данных в рабочий процесс DevSecOps, обеспечивая защиту данных от кода до облака.
Последние события
- В сентябре 2025 года Microsoft Corporation выпустила обновление сервиса для Azure DevOps, которое представило новое событие обработки SARIF-файлов для GitHub Advanced Security. Это облачное обновление обеспечивает лучшую интеграцию и автоматизацию рабочих процессов безопасности, позволяя командам получать уведомления об обработке SARIF-файлов, что крайне важно для отслеживания результатов сканирования безопасности в рамках конвейера DevSecOps.
- В мае 2025 года GitLab Inc. выпустила GitLab 18, крупное обновление платформы, которое добавило возможности искусственного интеллекта в свою платформу DevSecOps. Этот запуск программного обеспечения предоставляет клиентам Premium и Ultimate функции подсказок кода и чата на основе ИИ без дополнительной платы. Эти новые функции призваны повысить эффективность работы разработчиков, предлагая автозавершение кода в реальном времени, предложения по рефакторингу и генерацию тестов — и все это в рамках безопасной среды DevSecOps. В ноябре 2024 года компания Palo Alto Networks, Inc. усовершенствовала свою облачную платформу Prisma, чтобы помочь организациям внедрить DevSecOps и обеспечить безопасность на ранних этапах разработки. Это обновление программного обеспечения включает сканирование безопасности на ранних этапах жизненного цикла DevOps, обеспечивая централизованное представление о неправильных конфигурациях, раскрытых секретах и уязвимостях открытого исходного кода.
- Report ID: 2926
- Published Date: Aug 31, 2026
- Report Format: PDF, PPT
- Ознакомьтесь с предварительным обзором ключевых рыночных тенденций и инсайтов
- Ознакомьтесь с примерами таблиц данных и разбивками по сегментам
- Оцените качество наших визуальных представлений данных
- Оцените структуру нашего отчёта и методологию исследования
- Получите представление об анализе конкурентной среды
- Поймите, как представлены региональные прогнозы
- Оцените глубину профилирования компаний и бенчмаркинга
- Предварительный просмотр того, как практические инсайты могут поддержать вашу стратегию
Изучите реальные данные и анализ
Часто задаваемые вопросы (FAQ)


Отчёт, 2027-2036



Авторские права © 2026 Research Nester. Все права защищены.
