Prospettive di mercato per DevSecOps:
Il mercato DevSecOps ha superato gli 11,4 miliardi di dollari nel 2026 e si prevede che raggiungerà i 43,01 miliardi di dollari entro la fine del 2036, con un tasso di crescita annuo composto (CAGR) di circa il 14,2% durante il periodo di previsione, ovvero dal 2027 al 2036. Nel 2027, il valore del settore DevSecOps è stimato a 13,02 miliardi di dollari.
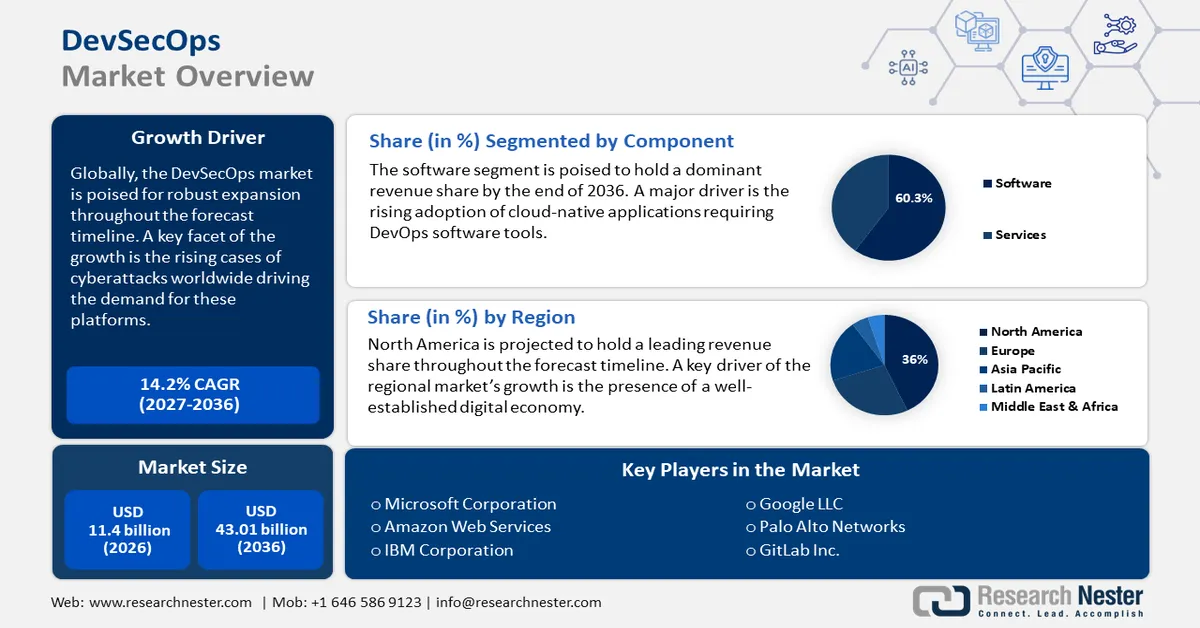
Il mercato sta registrando una crescita stabile, poiché le organizzazioni danno priorità all'integrazione della sicurezza in ogni fase del ciclo di vita dello sviluppo del software. Questo cambiamento è guidato dall'urgente necessità di fornire applicazioni sicure alla velocità richiesta dal business moderno. Il mercato è caratterizzato da una forte enfasi sull'automazione, la collaborazione e l'adozione di pratiche di sicurezza "shift-left". Questa capacità di rapida risoluzione dei problemi è un fattore chiave che guida l'adozione di piattaforme e strumenti DevSecOps in tutti i settori. Nella prima metà del 2024, l'Office of the Director of National Intelligence ha evidenziato che sono stati segnalati oltre 2300 attacchi ransomware in tutto il mondo, un leggero aumento rispetto allo stesso periodo del 2023. Il mercato sta inoltre beneficiando della crescente consapevolezza che integrare la sicurezza fin dall'inizio è più conveniente che affrontare le vulnerabilità in produzione.
I programmi governativi e le strategie di cybersicurezza a livello nazionale stanno ulteriormente stimolando il mercato DevSecOps. I governi, per migliorare la sicurezza digitale, richiedono sempre più spesso ai fornitori di software e alle infrastrutture critiche di soddisfare soglie di sicurezza più elevate. Le normative, a loro volta, incentivano fortemente le organizzazioni ad adottare pratiche DevSecOps per garantire la conformità e limitare l'esposizione ai rischi. Nel marzo 2023, la Casa Bianca statunitense ha pubblicato la National Cybersecurity Strategy, incentrata sul trasferimento della responsabilità della sicurezza dai fornitori di software e infrastrutture. Questo approccio, in combinazione con iniziative analoghe in altri Paesi, sta creando un contesto normativo più favorevole, facilitando l'espansione del mercato.
Chiave DevSecOps Riepilogo delle Analisi di Mercato:
Punti salienti regionali:
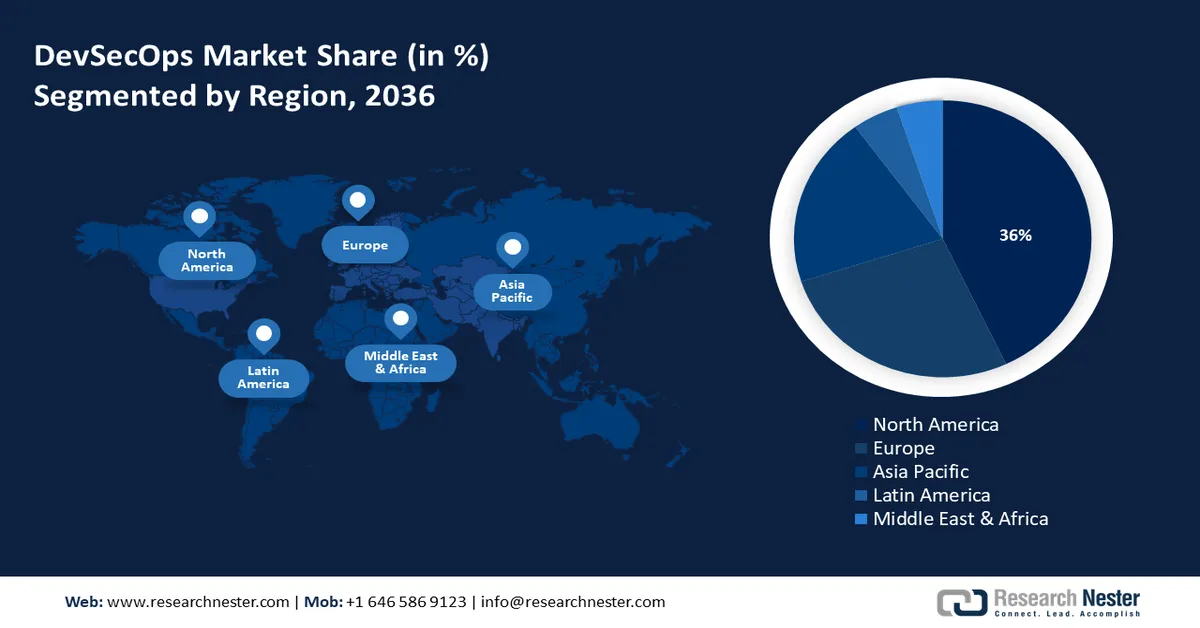
- Si prevede che il Nord America raggiungerà una quota del 36% nel mercato DevSecOps entro il 2036, grazie alla solida base di aziende tecnologiche, al panorama cloud maturo e alla precoce adozione di pratiche Agile e DevOps.
- Si prevede che l'Europa crescerà costantemente fino al 2036, rafforzata da rigorose norme sulla protezione dei dati e dall'enfasi posta dalla regione sulla creazione di un mercato unico digitale sicuro.
Approfondimenti sul segmento:
- Si prevede che il segmento software raggiungerà una quota del 60,3% nel mercato DevSecops entro il 2036, grazie alla crescente domanda di strumenti di sicurezza automatizzati e integrati che incorporano la protezione lungo l'intera pipeline CI/CD.
- Si prevede che il settore BFSI (Banking, Financial Services and Insurance) deterrà una quota di fatturato del 30,3% entro il 2036, sostenuto dalla maggiore necessità di sviluppo software sicuro e da rigorosi requisiti di conformità.
Principali tendenze di crescita:
- Utilizzo crescente delle tecnologie cloud-native
- Tasso di crescita e sofisticazione degli attacchi informatici
Principali sfide:
- Resistenza culturale e disponibilità di manodopera qualificata
- Complessità degli strumenti e degli ambienti più recenti
Attori chiave: Amazon Web Services, Inc., IBM Corporation, Google LLC, Palo Alto Networks, Inc., GitLab Inc., Synopsys, Inc., Fortinet, Inc., Aqua Security Software Ltd., Trend Micro Incorporated, Atlassian Corporation Plc, Checkmarx Ltd., DeepSource, XebiaLabs, Entersoft Security.
Globale DevSecOps Mercato Previsioni e prospettive regionali:
Dimensioni del mercato e proiezioni di crescita:
- Dimensioni del mercato nel 2026:11,4 miliardi di dollari
- Dimensioni del mercato nel 2027:13,02 miliardi di dollari
- Dimensioni del mercato previste:43,01 miliardi di dollari entro il 2036
- Previsioni di crescita:CAGR del 14,2% (2027-2036)
Dinamiche regionali chiave:
- Regione più grande: Nord America (36% di quota entro il 2036)
- Regione in più rapida crescita: Asia Pacifico
- Paesi dominanti: Stati Uniti, Germania, Francia, Cina, Giappone
- Paesi emergenti: Cina, India, Giappone, Corea del Sud, Thailandia
Last updated on : 31 August, 2026
Mercato DevSecOps: fattori di crescita e sfide
Fattori di crescita
- L'uso crescente di tecnologie cloud-native: la diffusione su larga scala di tecnologie cloud-native, come microservizi e container, è un fattore chiave per la crescita del mercato DevSecOps. Le nuove architetture moderne creano nuove problematiche di sicurezza e complessità che vanno oltre le capacità delle soluzioni di sicurezza tradizionali. DevSecOps offre alle organizzazioni un modello indispensabile per proteggere ambienti dinamici e distribuiti, integrando la sicurezza nella pipeline CI/CD. Nel novembre 2023, CloudBees ha lanciato la sua nuova piattaforma DevSecOps cloud-native su AWS, in grado di orchestrare diverse soluzioni CI/CD per le aziende. Il lancio riflette l'evoluzione del settore, volto a fornire piattaforme unificate e uniche in grado di gestire le peculiarità dello sviluppo cloud-native. Di conseguenza, consente alle organizzazioni di sviluppare e implementare applicazioni sicure nel cloud con maggiore sicurezza.
- Aumento della frequenza e della sofisticazione degli attacchi informatici: l'ampliamento del panorama delle minacce, caratterizzato da attacchi informatici più frequenti e complessi, spinge le organizzazioni ad adottare un approccio alla sicurezza più proattivo. Il DevSecOps risponde a questa sfida distribuendo i controlli di sicurezza e i test lungo tutto il ciclo di vita dello sviluppo del software, in modo che il rilevamento e la correzione delle vulnerabilità avvengano in una fase più precoce. L'approccio "shift-left" riduce la superficie di attacco e il rischio di violazione della sicurezza. Nel settembre 2023, Checkmarx Ltd. ha acquisito Dustico, un'azienda specializzata nella sicurezza della supply chain del software, con l'obiettivo di potenziare la propria piattaforma di sicurezza delle applicazioni aggiungendo funzionalità più avanzate per il rilevamento di codice dannoso nei pacchetti open source. L'acquisizione riflette la crescente necessità organizzativa di adottare un approccio olistico alla sicurezza della supply chain del software, secondo il modello DevSecOps.
- Crescente necessità di automazione della sicurezza tramite IA: l'integrazione dell'IA sta trasformando il DevSecOps, aggiungendo processi di sicurezza più automatizzati e intelligenti. Gli strumenti basati sull'IA consentono di automatizzare la scansione delle vulnerabilità, il rilevamento delle minacce e la risposta agli incidenti, liberando i team di sicurezza per dedicarsi a progetti più strategici. La tecnologia migliora anche la validità dei risultati dei test di sicurezza, riducendo al contempo i casi di falsi positivi. Nell'aprile 2023, Atlassian Corporation Plc ha lanciato Atlassian Intelligence, una funzionalità basata sull'IA interconnessa all'interno della sua piattaforma cloud. Il lancio di questo servizio aiuta i team DevSecOps ad automatizzare e sintetizzare i risultati dei test di sicurezza, nonché a sviluppare casi di test contro le vulnerabilità. L'utilizzo dell'IA sta inoltre migliorando l'efficienza e l'efficacia del DevSecOps, favorendone un'ulteriore adozione a livello di settore.
Iniziative di sicurezza informatica sul mercato
Uno dei principali fattori di crescita del mercato globale DevSecOps è l'aumento delle minacce informatiche a livello mondiale. Ciò crea maggiori opportunità per i fornitori di piattaforme DevSecOps, poiché la sicurezza è diventata essenziale per ogni fase del ciclo di sviluppo del software. La tabella seguente evidenzia i principali attacchi informatici e le relative strategie di mitigazione, e si prevede che le piattaforme DevSecOps contribuiranno alle strategie di risoluzione:
Azienda | Tipo di attacco | impatto | Strategia di mitigazione |
Coinbase | Furto interno / Corruzione | I dati dei clienti (informazioni personali, dettagli bancari parziali) sono stati divulgati, interessando circa 70.000 utenti tramite un fornitore di servizi esterno. I criminali hanno utilizzato questi dati per truffe di phishing. Il costo totale della violazione è stimato tra i 180 e i 400 milioni di dollari, includendo le spese di ripristino, le spese legali e il rimborso ai clienti interessati. | Controlli di accesso più rigorosi e monitoraggio potenziato per i fornitori terzi. Coinbase ha inoltre licenziato gli agenti coinvolti e rimborsato i clienti interessati. |
Marks & Spencer | Ransomware / Ingegneria sociale | Interruzione del servizio, inclusa la sospensione degli ordini online e del servizio "clicca e ritira", con furto di alcuni dati dei clienti. Gli hacker hanno ottenuto l'accesso tramite un fornitore IT di terze parti utilizzando tecniche di ingegneria sociale. L'impatto finanziario è stimato in una perdita di profitto di 300 milioni di sterline, parzialmente coperta dall'assicurazione. | Gestione del rischio di terze parti migliorata e applicazione più rigorosa dell'autenticazione a più fattori (MFA) per l'accesso dei fornitori. M&S ha inoltre imposto il ripristino delle password per gli account online. |
Fiocco di neve | Furto di credenziali | Violazioni dei dati presso oltre 160 clienti, non solo AT&T e Santander. Le credenziali rubate, spesso prive di autenticazione a più fattori (MFA), hanno portato all'esposizione dei dati di aziende come Ticketmaster, AT&T e Santander. La violazione ha anche spinto il Dipartimento di Giustizia ad avviare un procedimento penale. | Applicazione obbligatoria dell'autenticazione a più fattori (MFA) per tutti gli account utente, rilevamento robusto delle anomalie e reimpostazione delle credenziali. Snowflake e il suo partner Mandiant hanno inoltre consigliato ai clienti di implementare liste di accesso alla rete. |
Fonte : Coinbase, Marks & Spencer, Snowflake
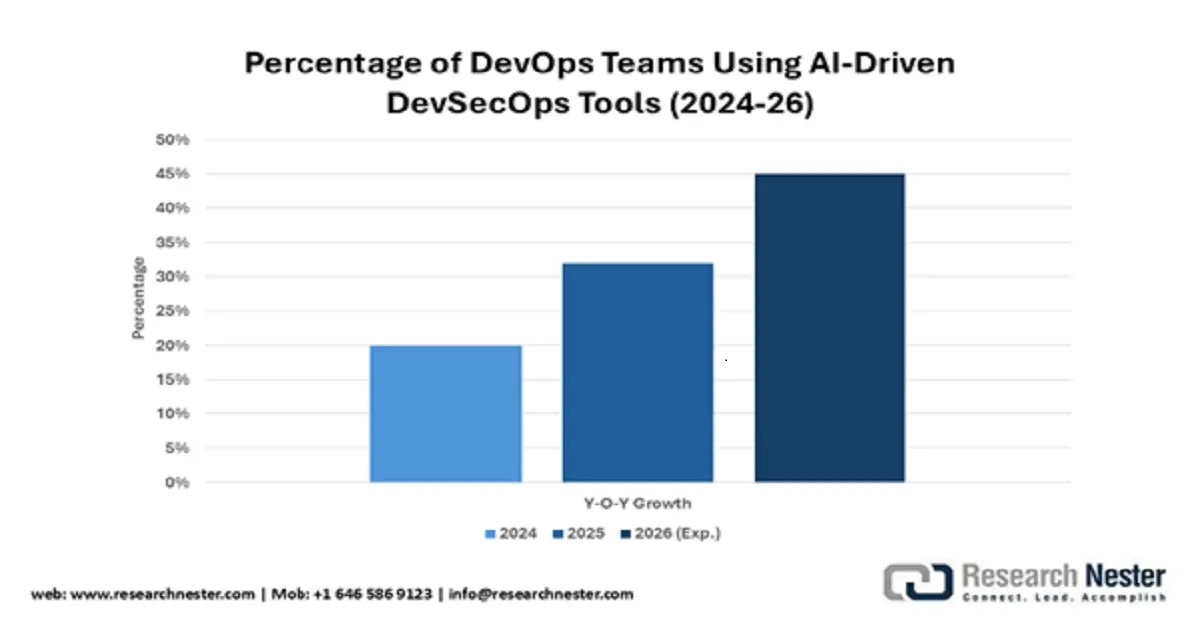
Adozione prevista di strumenti DevSecOps basati sull'intelligenza artificiale (2024-2026)
L'aumento previsto dell'adozione di strumenti DevSecOps basati sull'intelligenza artificiale, dal 20% al 45% entro il 2026, riflette la crescente dipendenza dall'automazione per affrontare le minacce alla sicurezza in continua escalation e le pressioni normative come il GDPR/CCPA. Questa tendenza sottolinea un cambiamento strategico verso l'integrazione della sicurezza intelligente nelle pipeline DevOps, consentendo un rilevamento più rapido delle vulnerabilità, la resilienza della catena di fornitura e il rispetto delle normative.
Fonte: CEE
Sfide
- Resistenza culturale e disponibilità di personale qualificato: uno dei maggiori ostacoli all'adozione di DevSecOps è la resistenza culturale a livello organizzativo. La tradizionale compartimentazione tra i team di sicurezza, sviluppo e operations spesso genera attriti e inibisce la collaborazione interfunzionale. Molti sviluppatori potrebbero percepire la sicurezza come un rallentamento dello sviluppo, il che può generare resistenza alle nuove pratiche di sicurezza. Questa discrepanza di percezione dimostra quanto sia difficile creare una cultura della sicurezza e della responsabilità condivisa. La mancanza di personale qualificato con un mix adeguato di competenze in ambito sicurezza, sviluppo e operations rende inoltre complessa la scalabilità e l'implementazione di iniziative DevSecOps nelle organizzazioni.
- Complessità delle toolchain e degli ambienti più recenti: gli ambienti di sviluppo software sempre più complessi e il numero crescente di strumenti rappresentano un'altra sfida significativa. Le organizzazioni possono utilizzare numerosi strumenti in momenti diversi del ciclo di vita dello sviluppo, con conseguente toolchain frammentata e difficile da gestire. Integrare strumenti di sicurezza in ambienti così complessi può essere un'impresa ardua che richiede notevoli competenze e risorse. La suddetta complessità dà origine a falle di sicurezza e fornisce una visione frammentata dello stato di sicurezza di un'applicazione, vanificando quindi gli obiettivi che un approccio DevSecOps si propone di raggiungere.
Dimensioni e previsioni del mercato DevSecOps:
| Attribut du rapport | Détails |
|---|---|
|
Anno base |
2026 |
|
Periodo di previsione |
2027-2036 |
|
CAGR |
14,2% |
|
Dimensioni del mercato nell'anno di riferimento (2026) |
11,4 miliardi di dollari |
|
Previsioni sulle dimensioni del mercato per l'anno 2036 |
43,01 miliardi di dollari |
|
Ambito regionale |
|
Segmentazione del mercato DevSecOps:
Analisi del segmento dei componenti
Si prevede che il segmento software rappresenterà il 60,3% del mercato entro il 2036, grazie alla crescente domanda di strumenti di sicurezza automatizzati e integrati. Le organizzazioni che adottano DevSecOps stanno investendo in una vasta gamma di soluzioni software, che spaziano dagli strumenti di analisi statica e dinamica all'analisi della composizione del software e alle soluzioni di sicurezza dei container. Questi strumenti sono fondamentali per integrare la sicurezza nella pipeline CI/CD e per facilitare i test di sicurezza continui. Nel giugno 2023, Fortinet, Inc. ha introdotto FortiDevSec, una nuova soluzione che offre agli sviluppatori strumenti SAST, SCA e di sicurezza dei container in un'unica piattaforma. Il lancio è in linea con l'approccio del settore, che prevede l'adozione di piattaforme versatili che semplificano l'integrazione della sicurezza nel flusso di lavoro di sviluppo.
Analisi del segmento industriale
Si prevede che il settore BFSI (Banking, Financial Services and Insurance) dominerà il mercato con una quota di fatturato del 30,3% entro il 2036, grazie all'elevato valore dei dati e alle forti esigenze normative. Gli attacchi informatici colpiscono principalmente gli istituti finanziari, pertanto la sicurezza è di fondamentale importanza. DevSecOps aiuta queste organizzazioni a sviluppare software più sicuri e a soddisfare i requisiti normativi, come PCI DSS e SOX. La necessità di sviluppare nuovi servizi digitali in tempi brevi, mantenendo al contempo una solida strategia di sicurezza, è un altro fattore che spinge DevSecOps nel settore BFSI. Nel maggio 2023, IBM Corporation ha acquisito Polar Security, un'azienda specializzata in Data Security Posture Management (DSPM), al fine di ampliare il proprio portfolio Guardium e supportare i team DevSecOps nell'automazione della sicurezza dei dati in ambienti multicloud.
Analisi del segmento in base alla dimensione dell'organizzazione
Il segmento delle grandi organizzazioni dovrebbe conquistare circa il 65% della quota di fatturato durante il periodo di previsione, poiché tali organizzazioni possiedono sia i mezzi che il mandato per impegnarsi in soluzioni di sicurezza complete. Le grandi organizzazioni hanno infrastrutture IT complesse e un vasto portfolio di applicazioni e, pertanto, sono un obiettivo primario degli attacchi informatici. L'imperativo di gestire il rischio su larga scala e di soddisfare una lunga serie di obblighi di conformità sta alimentando l'adozione di DevSecOps in questo segmento. Nel maggio 2023, Microsoft Corporation ha reso disponibili una serie di nuove funzionalità di identità e conformità nel suo portfolio di sicurezza, con l'obiettivo di integrarle più profondamente nei flussi di lavoro DevSecOps e di proteggere le risorse digitali delle grandi organizzazioni.
La nostra analisi approfondita del mercato globale comprende i seguenti segmenti:
Segmento | Sottosegmenti |
Componente |
|
Implementazione |
|
Dimensioni dell'organizzazione |
|
Industria |
|

Vishnu Nair
Responsabile dello sviluppo commerciale globalePersonalizza questo rapporto in base alle tue esigenze — contatta il nostro consulente per approfondimenti e opzioni personalizzate.
Mercato DevSecOps - Analisi regionale
Approfondimenti sul mercato nordamericano
Si prevede che il Nord America deterrà una quota di fatturato del 36% nel mercato DevSecOps grazie all'elevato numero di aziende tecnologiche e alla tempestiva adozione delle ultime tendenze IT. La presenza di un mercato cloud maturo e l'ampio utilizzo di pratiche agili e DevOps nella regione la rendono un terreno fertile ideale per l'adozione di DevSecOps. Normative rigorose e un maggior numero di attacchi informatici di alto profilo spingono inoltre le organizzazioni a garantire la sicurezza nei processi di sviluppo software.
Gli Stati Uniti sono leader di mercato, grazie a un fiorente ecosistema di fornitori DevSecOps e a grandi aziende che adottano la trasformazione digitale. Anche il governo federale statunitense è un fattore chiave per la crescita del mercato, con programmi come la National Cybersecurity Strategy (Strategia nazionale per la sicurezza informatica) volti a rafforzare la sicurezza digitale in tutto il Paese. Inoltre, nel 2023 il governo federale statunitense ha pubblicato il Federal Cybersecurity Research and Development Strategic Plan (Piano strategico federale per la ricerca e lo sviluppo in materia di sicurezza informatica), fornendo linee guida aggiornate alle agenzie federali sulle priorità di ricerca nel settore, stimolando ulteriormente il mercato.
Anche il mercato DevSecOps in Canada sta registrando una forte crescita, trainata dalle iniziative governative a favore della sicurezza informatica e dell'innovazione digitale. L'impegno del governo canadese per garantire un futuro digitale solido e resiliente sta spingendo le organizzazioni del settore pubblico e privato a investire in DevSecOps. Nel 2025, lo Standards Council of Canada (SCC) ha promosso il Canadian Program for Cyber Security Certification (CPCSC), che aiuta le aziende a dimostrare la conformità ai requisiti di appalto e a migliorare la resilienza informatica fornendo valutazioni di sicurezza informatica affidabili e condotte da terze parti. Questo programma incentiva l'adozione di pratiche di sviluppo sicure, alimentando ulteriormente il mercato.
Approfondimenti sul mercato europeo
Si prevede che il mercato europeo del DevSecOps si espanderà a un ritmo costante grazie alle rigorose normative sulla protezione dei dati e all'attenzione alla sovranità digitale. Anche gli sforzi dell'UE per la creazione di un mercato unico digitale sicuro stanno creando le condizioni favorevoli all'espansione del mercato. L'attenzione alla sicurezza, imposta da normative come il GDPR, ha spinto le organizzazioni a considerare il DevSecOps come una strada per conformarsi alle normative.
La Germania è un mercato leader in Europa, con una solida base industriale e un elevato tasso di adozione di tecnologie avanzate. L'attenzione del governo tedesco verso l'Industria 4.0 e la necessità di proteggere i sistemi di controllo industriale stanno alimentando la domanda di DevSecOps nel settore manifatturiero. Nel 2024, il governo tedesco ha proseguito l'attuazione della sua strategia di cybersicurezza, designando l'Ufficio federale per la sicurezza informatica (BSI) come agenzia centrale per un processo di "divulgazione coordinata delle vulnerabilità" al fine di ridurre la superficie di attacco per i sistemi del settore pubblico e privato.
Anche il Regno Unito rappresenta un mercato chiave, con un settore tecnologico dinamico e una forte attenzione alla sicurezza. Il governo britannico promuove pratiche di sviluppo sicure e ha avviato una serie di misure per rafforzare le difese informatiche del paese. Nell'aprile 2023, il governo britannico ha introdotto GovAssure, un nuovo programma di sicurezza informatica volto a effettuare valutazioni annuali da parte di terzi sulla sicurezza informatica di ogni dipartimento del governo centrale, aumentando la resilienza delle infrastrutture IT chiave.
Analisi di mercato della regione Asia-Pacifico
La regione Asia-Pacifico sta vivendo una rapida trasformazione digitale, che sta portando a una maggiore consapevolezza dei rischi informatici. Si prevede che questa tendenza determinerà un tasso di crescita annuo composto (CAGR) del 15% fino al 2036. Il crescente utilizzo di tecnologie cloud e di mobilità, nonché il boom del settore e-commerce, stanno creando un'enorme necessità di metodologie di sviluppo software sicure e agili. I governi di questa regione stanno inoltre investendo massicciamente nelle infrastrutture digitali e promuovendo iniziative di cybersecurity, alimentando ulteriormente il mercato DevSecOps.
La Cina è tra i maggiori mercati dell'area Asia-Pacifico, trainata dalla sua enorme economia digitale e dalla forte enfasi posta dal governo su tecnologia e sicurezza informatica. La Cina ha adottato un approccio governativo integrato alla governance legale del cyberspazio, come dimostra lo sviluppo e la promozione di pratiche di sviluppo sicure. Le "Misure provvisorie per la gestione dell'IA generativa" cinesi sono entrate in vigore nell'agosto 2023, introducendo un quadro normativo chiaro per la governance del rischio informatico legato all'IA e responsabilizzando i fornitori in merito alla sicurezza dei servizi.
Il mercato indiano, in rapida espansione, è ulteriormente rafforzato dal fiorente settore IT e dalla spinta del governo verso la trasformazione digitale. Il programma "Digital India" e il crescente utilizzo di metodi di pagamento digitali stanno generando una forte domanda di soluzioni software sicure. Nell'ottobre 2023, il Segretariato del Consiglio di Sicurezza Nazionale indiano ha coordinato "Bharat NCX 2023", un'esercitazione nazionale sulla sicurezza informatica per addestrare le organizzazioni governative e dei settori chiave sulle moderne minacce informatiche e sulle relative tecniche di risposta. Ciò dimostra l'approccio proattivo dell'India nel rafforzare le proprie difese in materia di sicurezza informatica.
Principali attori del mercato DevSecOps:
- Microsoft Corporation
- Panoramica dell'azienda
- Strategia aziendale
- Principali prodotti offerti
- Performance finanziaria
- Indicatori chiave di prestazione
- Analisi dei rischi
- Sviluppi recenti
- Presenza regionale
- Analisi SWOT
- Amazon Web Services, Inc.
- IBM Corporation
- Google LLC
- Palo Alto Networks, Inc.
- GitLab Inc.
- Synopsys, Inc.
- Fortinet, Inc.
- Aqua Security Software Ltd.
- Trend Micro Incorporated
- Atlassian Corporation Plc
- Checkmarx Ltd.
- DeepSource
- XebiaLabs
- Sicurezza Entersoft
Il mercato DevSecOps comprende un'ampia varietà di leader software affermati, fornitori di soluzioni di sicurezza specifiche e nuove realtà innovative nel settore. Aziende leader come Microsoft Corporation, IBM Corporation e GitLab Inc. sfruttano la loro lunga esperienza nel mercato e l'ampio portfolio di prodotti per offrire soluzioni DevSecOps integrate. I fornitori si sfidano a colpi di ampiezza e profondità dell'offerta, facilità di integrazione con gli strumenti esistenti e solidità del proprio ecosistema di partner. Il mercato è inoltre caratterizzato da un'innovazione estrema, poiché i fornitori sviluppano continuamente nuove funzionalità in risposta alle mutevoli esigenze di sicurezza dello sviluppo software contemporaneo.
Le acquisizioni rappresentano una delle tendenze chiave nel settore DevSecOps, in quanto le aziende puntano ad ampliare la propria offerta e a differenziarsi dal mercato. I fornitori acquisiscono piccole realtà di nicchia per arricchire i propri portfolio prodotti e raggiungere più rapidamente il mercato. Il consolidamento sta portando alla creazione di piattaforme DevSecOps complete e integrate che offrono sicurezza end-to-end lungo l'intero ciclo di vita dello sviluppo software. Nel novembre 2023, Palo Alto Networks, Inc. ha acquisito Dig Security, leader nella gestione della postura di sicurezza dei dati (DSPM), al fine di potenziare la propria piattaforma Prisma Cloud, garantendo la protezione dei dati sensibili su infrastrutture multi-cloud. Grazie a questa acquisizione, le organizzazioni possono integrare la sicurezza dei dati nel flusso di lavoro DevSecOps, assicurando la protezione dei dati dal codice al cloud.
Sviluppi recenti
- Nel settembre 2025, Microsoft Corporation ha rilasciato un aggiornamento del servizio per Azure DevOps che ha introdotto un nuovo evento hook di servizio per il completamento dell'elaborazione dei file SARIF per GitHub Advanced Security. Questo aggiornamento cloud consente una migliore integrazione e automazione dei flussi di lavoro di sicurezza, permettendo ai team di ricevere notifiche quando un file SARIF è stato elaborato, aspetto fondamentale per il monitoraggio dei risultati delle scansioni di sicurezza all'interno di una pipeline DevSecOps.
- Nel maggio 2025, GitLab Inc. ha lanciato GitLab 18, un importante aggiornamento della piattaforma che ha introdotto funzionalità native di intelligenza artificiale nella sua piattaforma DevSecOps. Questo lancio software offre ai clienti Premium e Ultimate suggerimenti di codice e funzionalità di chat basate sull'IA senza costi aggiuntivi. Queste nuove funzionalità sono progettate per migliorare l'efficienza degli sviluppatori offrendo completamento automatico del codice in tempo reale, suggerimenti per il refactoring e generazione di test, il tutto all'interno di un framework DevSecOps sicuro.
- Nel novembre 2024, Palo Alto Networks, Inc. ha migliorato la sua piattaforma Prisma Cloud per aiutare le organizzazioni ad adottare DevSecOps e la sicurezza "shift-left". Questo aggiornamento software integra la scansione di sicurezza nelle prime fasi del ciclo di vita DevOps, fornendo una visione centralizzata di configurazioni errate, segreti esposti e vulnerabilità open source.
- Report ID: 2926
- Published Date: Aug 31, 2026
- Report Format: PDF, PPT
- Esplora un’anteprima delle principali tendenze di mercato e degli approfondimenti
- Rivedi tabelle di dati campione e suddivisioni per segmento
- Vivi la qualità delle nostre rappresentazioni visive dei dati
- Valuta la struttura del nostro rapporto e la metodologia di ricerca
- Dai uno sguardo all’analisi del panorama competitivo
- Comprendi come vengono presentate le previsioni regionali
- Valuta la profondità del profilo aziendale e del benchmarking
- Anteprima di come gli insight attuabili possano supportare la vostra strategia
Esplora dati e analisi reali
Domande frequenti (FAQ)
Informazioni su questo rapporto
Contatta il nostro esperto


Rapporto, 2027-2036



Copyright © 2026 Research Nester. Tutti i diritti riservati.
