Perspectivas del mercado de DevSecOps:
El mercado de DevSecOps superó los 11.400 millones de dólares en 2026 y se prevé que alcance los 43.010 millones de dólares a finales de 2036, con una tasa de crecimiento anual compuesta (CAGR) de alrededor del 14,2% durante el período de previsión, es decir, de 2027 a 2036. En 2027, el tamaño del sector de DevSecOps se estima en 13.020 millones de dólares.
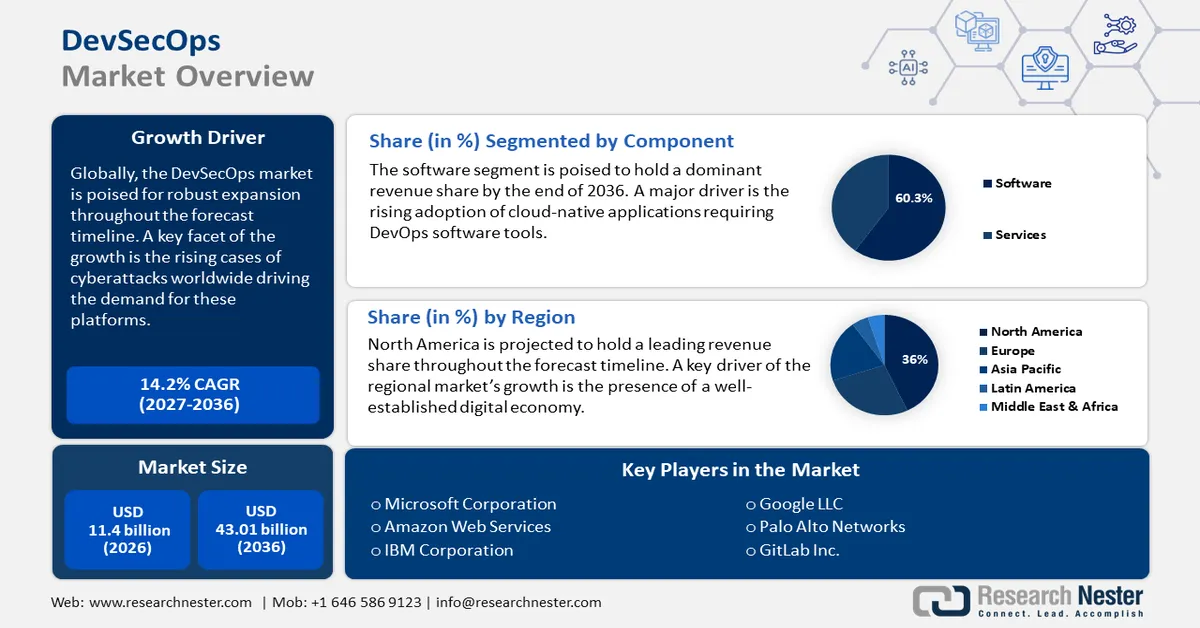
El mercado experimenta un crecimiento estable, ya que las organizaciones priorizan la integración de la seguridad en cada fase del ciclo de vida del desarrollo de software. Este cambio se debe a la necesidad urgente de ofrecer aplicaciones seguras a la velocidad que exige el entorno empresarial actual. El mercado se caracteriza por un fuerte énfasis en la automatización, la colaboración y la adopción de prácticas de seguridad "shift-left". Esta capacidad de remediación rápida es un factor clave que impulsa la adopción de plataformas y herramientas DevSecOps en todos los sectores. En el primer semestre de 2024, la Oficina del Director de Inteligencia Nacional destacó que se registraron más de 2300 ataques de ransomware en todo el mundo, lo que refleja un ligero aumento con respecto al mismo período de 2023. El mercado también se beneficia de la creciente conciencia de que integrar la seguridad desde el principio es más rentable que abordar las vulnerabilidades en producción.
Los programas gubernamentales y las estrategias de ciberseguridad a nivel nacional impulsan aún más el mercado de DevSecOps. Al mejorar la seguridad digital, los gobiernos exigen cada vez más a los proveedores de software y a la infraestructura crítica que cumplan con umbrales de seguridad más elevados. A su vez, las regulaciones incentivan a las organizaciones a implementar prácticas DevSecOps para cumplir con la normativa y limitar la exposición a riesgos. En marzo de 2023, la Casa Blanca de Estados Unidos publicó la Estrategia Nacional de Ciberseguridad, que se centra en transferir la responsabilidad de la seguridad a los proveedores de software e infraestructura. Este enfoque, junto con iniciativas similares en otros países, está creando un entorno regulatorio más favorable, lo que facilita la expansión del mercado.
Clave DevSecOps Resumen de Perspectivas del Mercado:
Aspectos destacados regionales:
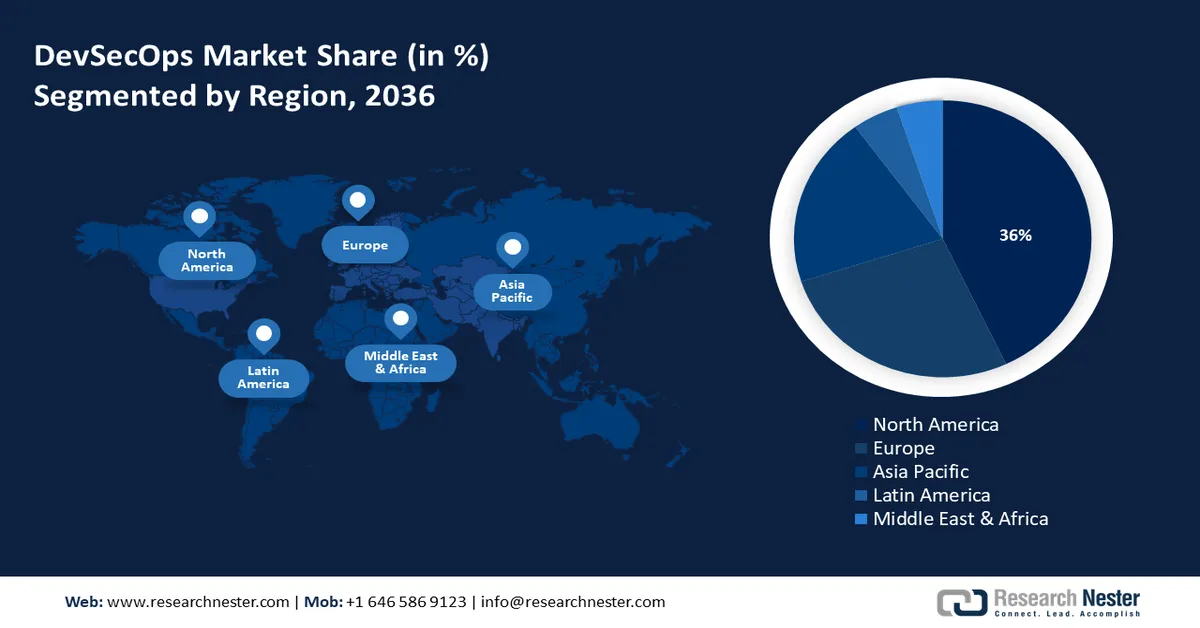
- Se prevé que Norteamérica alcance una cuota del 36 % en el mercado de DevSecOps para 2036, gracias a su sólida base de empresas tecnológicas, un entorno de nube maduro y la temprana adopción de prácticas ágiles y de DevOps.
- Se proyecta que Europa experimente un crecimiento constante hasta 2036, reforzado por estrictas normas de protección de datos y el énfasis de la región en la construcción de un mercado único digital seguro.
Análisis por segmento:
- Se prevé que el segmento de software alcance una cuota del 60,3 % en el mercado de DevSecOps para 2036, impulsado por la creciente demanda de herramientas de seguridad automatizadas e integradas que incorporan protección en todo el proceso de CI/CD.
- Se proyecta que el sector BFSI (Banca, Servicios Financieros y Seguros) mantenga una cuota de ingresos del 30,3 % hasta 2036, respaldado por su mayor necesidad de desarrollo de software seguro y sus estrictos requisitos de cumplimiento normativo.
Principales tendencias de crecimiento:
- Mayor uso de tecnologías nativas de la nube
- Aumento de la frecuencia y la sofisticación de los ciberataques
Principales desafíos:
- Resistencia cultural y disponibilidad de mano de obra cualificada
- Complejidad de las últimas herramientas y entornos
Principales actores:Amazon Web Services, Inc., IBM Corporation, Google LLC, Palo Alto Networks, Inc., GitLab Inc., Synopsys, Inc., Fortinet, Inc., Aqua Security Software Ltd., Trend Micro Incorporated, Atlassian Corporation Plc, Checkmarx Ltd., DeepSource, XebiaLabs, Entersoft Security.
Global DevSecOps Mercado Pronóstico y perspectiva regional:
Tamaño del mercado y proyecciones de crecimiento:
- Tamaño del mercado en 2026:USD 11.400 millones
- Tamaño del mercado en 2027:USD 13.020 millones
- Tamaño del mercado proyectado:USD 43.010 millones para 2036
- Previsiones de crecimiento:14,2% CAGR (2027-2036)
Dinámicas regionales clave:
- Región más grande: América del Norte (36% de participación para 2036)
- Región de mayor crecimiento: Asia Pacífico
- Países dominantes: Estados Unidos, Alemania, Francia, China, Japón
- Países emergentes: China, India, Japón, Corea del Sur, Tailandia
Last updated on : 31 August, 2026
Mercado de DevSecOps: factores de crecimiento y desafíos
Factores de crecimiento
- El creciente uso de tecnologías nativas de la nube: El despliegue masivo de tecnologías nativas de la nube, como los microservicios y los contenedores, es un factor clave en el mercado de DevSecOps. Las nuevas arquitecturas modernas generan nuevos problemas de seguridad y complejidad que van más allá de las soluciones de seguridad tradicionales. DevSecOps ofrece a las organizaciones un modelo indispensable para proteger entornos dinámicos y distribuidos, integrando la seguridad en el pipeline de CI/CD. En noviembre de 2023, CloudBees lanzó su nueva plataforma DevSecOps nativa de la nube en AWS, que orquestará diversas soluciones de CI/CD en las empresas. Este lanzamiento refleja la tendencia del sector hacia la creación de plataformas unificadas que puedan gestionar las particularidades del desarrollo nativo de la nube. A su vez, esto facilita a las organizaciones el desarrollo y despliegue de aplicaciones seguras en la nube con mayor confianza.
- Aumento de la frecuencia y sofisticación de los ciberataques: El panorama de amenazas, cada vez más amplio y caracterizado por ciberataques más frecuentes y complejos, está impulsando a las organizaciones a adoptar un enfoque más proactivo en materia de seguridad. DevSecOps responde a este desafío distribuyendo los controles de seguridad y las pruebas a lo largo del ciclo de vida del desarrollo de software, de modo que la detección y la corrección de vulnerabilidades se realicen con mayor antelación. Este enfoque de "desplazamiento a la izquierda" reduce la superficie de ataque y disminuye el riesgo de brechas de seguridad. En septiembre de 2023, Checkmarx Ltd. adquirió Dustico, una empresa de seguridad de la cadena de suministro de software, con el objetivo de reforzar su plataforma de seguridad de aplicaciones mediante la incorporación de funciones más avanzadas para detectar código malicioso en paquetes de código abierto. Esta adquisición refleja la creciente necesidad de las organizaciones de adoptar un enfoque integral para la seguridad de la cadena de suministro de software en un modelo DevSecOps.
- La creciente necesidad de automatización de la seguridad mediante IA: La integración de la IA está transformando DevSecOps al incorporar procesos de seguridad más automatizados e inteligentes. Las herramientas basadas en IA permiten automatizar el análisis de vulnerabilidades, la detección de amenazas y la respuesta a incidentes, liberando a los equipos de seguridad para que se centren en proyectos más estratégicos. Esta tecnología también mejora la validez de los resultados de las pruebas de seguridad y reduce los falsos positivos. En abril de 2023, Atlassian Corporation Plc lanzó Atlassian Intelligence, una función basada en IA interconectada en toda su plataforma en la nube. El lanzamiento de este servicio ayuda a los equipos de DevSecOps a automatizar y resumir los resultados de seguridad, así como a desarrollar casos de prueba para detectar vulnerabilidades. El uso de la IA también está mejorando la eficiencia y la eficacia de DevSecOps, impulsando su adopción generalizada en el sector.
Iniciativas de ciberseguridad en el mercado
Un factor clave para el crecimiento del mercado global de DevSecOps son las crecientes amenazas a la ciberseguridad en todo el mundo. Esto genera mayores oportunidades para los proveedores de plataformas DevSecOps, ya que la seguridad se ha vuelto esencial en cada fase del proceso de desarrollo de software. La siguiente tabla destaca los ciberataques más importantes y las estrategias de mitigación, y se espera que las plataformas DevSecOps contribuyan a la resolución de estos ataques:
Compañía | Tipo de ataque | Impacto | Estrategia de mitigación |
Coinbase | Robo interno / Soborno | Se filtraron datos de clientes (información personal identificable, datos bancarios parciales), afectando a unos 70.000 usuarios a través de un contratista externo. Los delincuentes utilizaron estos datos para realizar estafas de phishing. El coste total de la filtración se estima entre 180 y 400 millones de dólares, incluyendo la subsanación de los daños, los honorarios legales y el reembolso a los clientes afectados. | Controles de acceso más estrictos y una mayor supervisión para los proveedores externos. Coinbase también despidió a los agentes comprometidos y reembolsó a los clientes afectados. |
Marks & Spencer | Ransomware / Ingeniería social | Se produjo una interrupción del servicio, incluyendo la suspensión de los pedidos en línea y la recogida en tienda, y se robaron algunos datos de los clientes. Los atacantes accedieron a través de un proveedor informático externo mediante ingeniería social. El impacto financiero se estima en una pérdida de beneficios de 300 millones de libras esterlinas, parcialmente cubierta por el seguro. | Gestión de riesgos de terceros mejorada y aplicación más estricta de la autenticación multifactor para el acceso de proveedores. M&S también obligó a restablecer las contraseñas de las cuentas en línea. |
Copo de nieve | Robo de credenciales | Filtraciones de datos en más de 160 clientes, no solo AT&T y Santander. Las credenciales robadas, que a menudo carecían de autenticación multifactor (MFA), provocaron la exposición de datos de empresas como Ticketmaster, AT&T y Santander. La filtración también dio lugar a una acusación formal por parte del Departamento de Justicia. | Aplicación obligatoria de la autenticación multifactor (MFA) para todas las cuentas de usuario, detección robusta de anomalías y restablecimiento de credenciales. Snowflake y su socio Mandiant también aconsejaron a los clientes implementar listas de permitidos de red. |
Fuente : Coinbase, Marks & Spencer, Snowflake
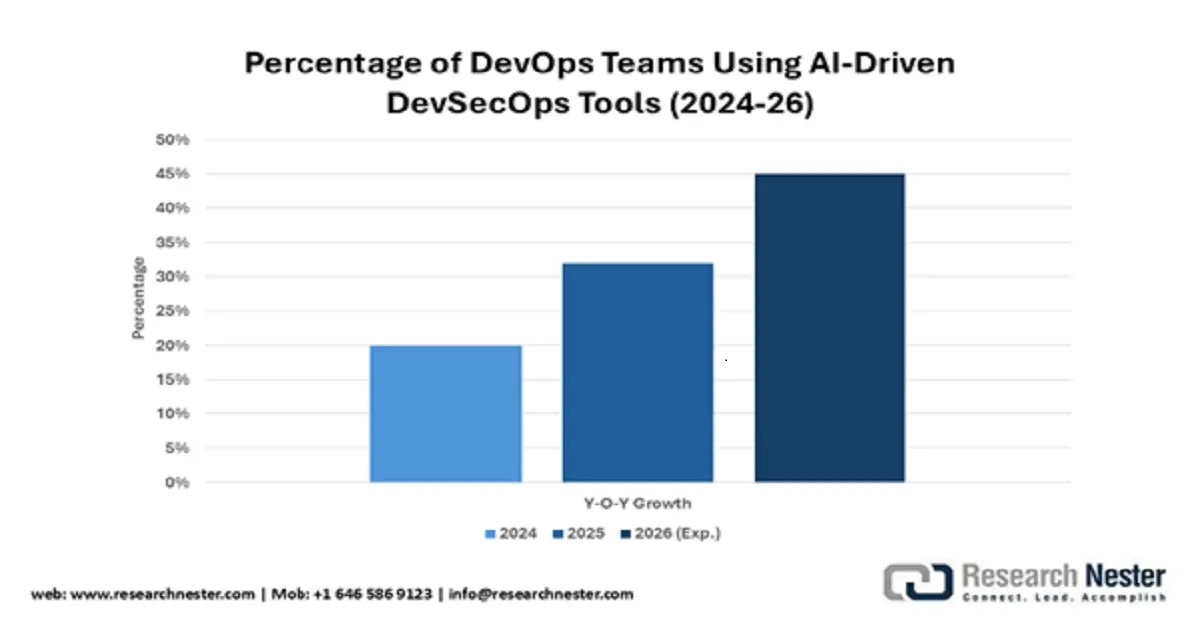
Adopción prevista de herramientas DevSecOps basadas en IA (2024-2026)
El aumento previsto en la adopción de herramientas DevSecOps basadas en IA, del 20 % al 45 % para 2026, refleja la creciente dependencia de la automatización para abordar las crecientes amenazas a la seguridad y las presiones regulatorias como el RGPD y la CCPA. Esta tendencia subraya un cambio estratégico hacia la integración de la seguridad inteligente en los flujos de trabajo de DevOps, lo que permite una detección de vulnerabilidades más rápida, una mayor resiliencia de la cadena de suministro y el cumplimiento normativo.
Fuente: CEE
Desafíos
- Resistencia cultural y disponibilidad de personal cualificado: Uno de los mayores obstáculos para la adopción de DevSecOps es la resistencia cultural organizacional. La antigua compartimentación entre los equipos de seguridad, desarrollo y operaciones suele generar fricciones e inhibir el trabajo interfuncional. Muchos desarrolladores pueden percibir la seguridad como una ralentización del desarrollo; por lo tanto, habrá resistencia a las nuevas prácticas de seguridad. Esta brecha de percepción evidencia la dificultad de crear una cultura de seguridad y responsabilidad compartida. La falta de profesionales con la combinación adecuada de experiencia en seguridad, desarrollo y operaciones dificulta aún más la escalabilidad y el despliegue de iniciativas DevSecOps en las organizaciones.
- Complejidad de las últimas cadenas de herramientas y entornos: Los entornos de desarrollo de software cada vez más complejos y el creciente número de herramientas plantean otro desafío importante. Las organizaciones pueden utilizar numerosas herramientas en diferentes momentos del ciclo de vida del desarrollo, lo que da como resultado una cadena de herramientas fragmentada y difícil de gestionar. Integrar herramientas de seguridad en entornos tan complejos puede ser una tarea ardua que requiere considerable experiencia y recursos. Esta complejidad genera vulnerabilidades de seguridad y proporciona una visión aislada de la postura de seguridad de una aplicación, lo que contradice los objetivos que busca alcanzar el enfoque DevSecOps.
Tamaño y pronóstico del mercado de DevSecOps:
| Atributo del informe | Detalles |
|---|---|
|
Año base |
2026 |
|
Período de pronóstico |
2027-2036 |
|
CAGR |
14,2% |
|
Tamaño del mercado del año base (2026) |
11.400 millones de dólares |
|
Tamaño del mercado previsto para el año 2036 |
43.01 mil millones de dólares |
|
Alcance regional |
|
Segmentación del mercado de DevSecOps:
Análisis de segmentos de componentes
Se prevé que el segmento de software represente una cuota del 60,3 % para 2036, debido a la creciente demanda de herramientas de seguridad automatizadas e integradas. Las organizaciones que adoptan DevSecOps están invirtiendo en una amplia gama de soluciones de software, desde herramientas de análisis estático y dinámico hasta análisis de composición de software y soluciones de seguridad de contenedores. Estas herramientas son fundamentales para integrar la seguridad en el flujo de trabajo de CI/CD y facilitar las pruebas de seguridad constantes. En junio de 2023, Fortinet, Inc. presentó FortiDevSec, una nueva solución que ofrece a los desarrolladores herramientas de SAST, SCA y seguridad de contenedores en una única plataforma. Este lanzamiento se alinea con el enfoque de la industria de adoptar plataformas versátiles que faciliten la integración de la seguridad en el flujo de trabajo de desarrollo.
Análisis del segmento industrial
Se prevé que el sector BFSI domine el mercado con una cuota de ingresos del 30,3 % hasta 2036 debido al alto valor de los datos y las estrictas exigencias regulatorias. Los ciberataques afectan principalmente a las instituciones financieras, por lo que la seguridad es de suma importancia. DevSecOps ayuda a estas organizaciones a desarrollar software más seguro y a cumplir con las normativas, como PCI DSS y SOX. La necesidad de desarrollar nuevos servicios digitales en poco tiempo, manteniendo una sólida postura de seguridad, también impulsa DevSecOps en el sector BFSI. En mayo de 2023, IBM Corporation adquirió Polar Security, una empresa de gestión de la postura de seguridad de datos (DSPM), para ampliar su cartera de Guardium y apoyar a los equipos de DevSecOps en la automatización de la seguridad de datos en entornos multinube.
Análisis del segmento de tamaño de la organización
Es probable que el segmento de grandes organizaciones acapare alrededor del 65 % de los ingresos durante el período previsto, dado que estas organizaciones poseen tanto los recursos como la obligación de comprometerse con soluciones de seguridad integrales. Las grandes organizaciones cuentan con una infraestructura de TI compleja y una amplia cartera de aplicaciones, lo que las convierte en un objetivo principal de los ciberataques. La necesidad imperiosa de gestionar el riesgo a gran escala y cumplir con una extensa lista de obligaciones de cumplimiento está impulsando la adopción de DevSecOps en este segmento. En mayo de 2023, Microsoft Corporation lanzó una serie de nuevas funciones de identidad y cumplimiento en su cartera de seguridad, con el objetivo de integrarse más profundamente en los flujos de trabajo de DevSecOps y proteger los activos digitales de las grandes organizaciones.
Nuestro análisis exhaustivo del mercado global incluye los siguientes segmentos:
Segmento | Subsegmentos |
Componente |
|
Despliegue |
|
Tamaño de la organización |
|
Industria |
|

Vishnu Nair
Jefe de Desarrollo Comercial GlobalPersonalice este informe según sus necesidades: conéctese con nuestro consultor para obtener información y opciones personalizadas.
Mercado de DevSecOps - Análisis regional
Análisis del mercado norteamericano
Se prevé que Norteamérica represente el 36 % de los ingresos del mercado de DevSecOps debido a la presencia de un gran número de empresas tecnológicas y a la temprana adopción de las últimas tendencias en TI. La existencia de un mercado de la nube maduro y la amplia utilización de prácticas ágiles y DevOps en la región la convierten en un entorno ideal para la adopción de DevSecOps. Las estrictas regulaciones y la mayor incidencia de ciberataques de alto perfil también impulsan a las organizaciones a garantizar la seguridad en los procesos de desarrollo de software.
Estados Unidos lidera el mercado, con un próspero ecosistema de proveedores de DevSecOps y grandes empresas que adoptan la transformación digital. El gobierno federal estadounidense también es un motor clave del mercado, con programas como la Estrategia Nacional de Ciberseguridad para reforzar la seguridad digital en todo el país. Además, en 2023, el gobierno federal publicó el Plan Estratégico Federal de Investigación y Desarrollo en Ciberseguridad, que ofrece directrices actualizadas a las agencias federales sobre las prioridades de investigación en ciberseguridad, impulsando aún más el mercado.
Canadá también experimenta un fuerte crecimiento en el mercado de DevSecOps, impulsado por iniciativas gubernamentales a favor de la ciberseguridad y la innovación digital. El enfoque del Gobierno de Canadá en asegurar un futuro digital sólido y resiliente está impulsando a las organizaciones de los sectores público y privado a invertir en DevSecOps. En 2025, el Consejo de Normas de Canadá (SCC) promovió el Programa Canadiense de Certificación en Ciberseguridad (CPCSC), que ayuda a las empresas a demostrar el cumplimiento de los requisitos de contratación pública y a mejorar la ciberresiliencia mediante evaluaciones de ciberseguridad confiables realizadas por terceros. Este programa incentiva la adopción de prácticas de desarrollo seguras, impulsando aún más el mercado.
Análisis del mercado europeo
Se prevé que el mercado europeo de DevSecOps se expanda a un ritmo constante gracias a las sólidas normas de protección de datos y al enfoque en la soberanía digital. Los esfuerzos de la UE por construir un mercado único digital seguro también están propiciando la expansión del mercado. El énfasis en la seguridad, derivado de normativas como el RGPD, ha impulsado a las organizaciones a adoptar DevSecOps como vía para cumplir con la normativa.
Alemania es un mercado líder en Europa, con una sólida base industrial y una alta adopción de tecnologías avanzadas. El enfoque del gobierno alemán en la Industria 4.0 y la necesidad de proteger los sistemas de control industrial impulsan la demanda de DevSecOps en el sector manufacturero. En 2024, el gobierno alemán continuó implementando su estrategia de ciberseguridad, designando a la Oficina Federal de Seguridad de la Información (BSI) como organismo central para un proceso de "Divulgación Coordinada de Vulnerabilidades" con el fin de reducir la superficie de ataque para los sistemas de los sectores público y privado.
El Reino Unido es un mercado clave, con un sector tecnológico dinámico y un fuerte énfasis en la seguridad. El Gobierno británico fomenta prácticas de desarrollo seguras y ha implementado diversas medidas para reforzar la ciberseguridad en el país. En abril de 2023, el Gobierno británico presentó GovAssure, un nuevo programa de garantía cibernética cuyo objetivo es realizar evaluaciones anuales, a cargo de terceros, de la ciberseguridad de todos los departamentos gubernamentales centrales, aumentando así la resiliencia de la infraestructura informática clave.
Análisis del mercado de la región Asia-Pacífico
La región de Asia-Pacífico está experimentando una rápida transformación digital, lo que conlleva una mayor concienciación sobre los riesgos cibernéticos. Se prevé que esta tendencia impulse una tasa de crecimiento anual compuesta (TCAC) del 15 % hasta 2036. El creciente uso de tecnologías en la nube y de movilidad, junto con el auge del comercio electrónico, genera una enorme necesidad de metodologías de desarrollo de software seguras y ágiles. Los gobiernos de esta región también están invirtiendo de forma decidida en infraestructura digital y promoviendo iniciativas de ciberseguridad, lo que impulsa aún más el mercado de DevSecOps.
China se encuentra entre los mercados más grandes de la región Asia-Pacífico, impulsada por su enorme economía digital y el fuerte énfasis que su gobierno pone en la tecnología y la ciberseguridad. China cuenta con un enfoque integral de gobernanza del ciberespacio, como lo demuestra la promoción de prácticas de desarrollo seguras. Las "Medidas Provisionales para la Gestión de la IA Generativa" de China entraron en vigor en agosto de 2023, estableciendo un marco claro de gobernanza de riesgos cibernéticos relacionados con la IA y responsabilizando a los proveedores en materia de seguridad de los servicios.
El mercado indio, en rápida expansión, se ve reforzado por su floreciente sector de TI y el impulso del gobierno hacia la transformación digital. El programa "Digital India" y el creciente uso de métodos de pago digitales generan una gran demanda de soluciones de software seguras. En octubre de 2023, la Secretaría del Consejo de Seguridad Nacional de la India coordinó el ejercicio "Bharat NCX 2023", un programa nacional de ciberseguridad para capacitar al gobierno y a organizaciones de sectores clave en amenazas cibernéticas modernas y técnicas de respuesta. Esto demuestra el enfoque proactivo de la India para fortalecer sus defensas de ciberseguridad.
Principales actores del mercado DevSecOps:
- Corporación Microsoft
- Descripción general de la empresa
- Estrategia empresarial
- Principales productos ofrecidos
- Desempeño financiero
- Indicadores clave de rendimiento
- Análisis de riesgos
- Desarrollos recientes
- Presencia regional
- Análisis FODA
- Amazon Web Services, Inc.
- Corporación IBM
- Google LLC
- Palo Alto Networks, Inc.
- GitLab Inc.
- Synopsys, Inc.
- Fortinet, Inc.
- Aqua Security Software Ltd.
- Trend Micro Incorporated
- Atlassian Corporation Plc
- Checkmarx Ltd.
- Fuente profunda
- XebiaLabs
- Seguridad de Entersoft
El mercado de DevSecOps abarca una amplia variedad de líderes de software consolidados, proveedores de seguridad especializados y nuevos líderes en innovación de software. Empresas como Microsoft Corporation, IBM Corporation y GitLab Inc. aprovechan su larga trayectoria en el mercado y sus amplios portafolios de productos para ofrecer soluciones DevSecOps integradas. Los proveedores compiten entre sí en función de la amplitud y profundidad de sus ofertas, la facilidad de integración con las cadenas de herramientas actuales y la solidez de su ecosistema de socios. El mercado también se caracteriza por una innovación constante, ya que los proveedores desarrollan continuamente nuevas características y funciones para responder a las cambiantes necesidades de seguridad del desarrollo de software actual.
Las adquisiciones son una de las tendencias clave en la industria DevSecOps, ya que las empresas buscan expandir su oferta y diferenciarse. Los proveedores están adquiriendo empresas pequeñas y especializadas para complementar sus carteras de productos y llegar al mercado con mayor rapidez. La consolidación está dando lugar a plataformas DevSecOps completas e integradas que ofrecen seguridad integral a lo largo de todo el ciclo de vida del desarrollo de software. En noviembre de 2023, Palo Alto Networks, Inc. adquirió Dig Security, líder en gestión de la postura de seguridad de datos (DSPM), para reforzar su plataforma Prisma Cloud y proteger los datos confidenciales en infraestructuras multi-nube. Gracias a esta adquisición, las organizaciones pueden integrar la seguridad de datos en el flujo de trabajo DevSecOps, garantizando así la seguridad de los datos desde el código hasta la nube.
Desarrollos Recientes
- En septiembre de 2025, Microsoft Corporation lanzó una actualización de servicio para Azure DevOps que introdujo un nuevo evento de enlace de servicio de procesamiento SARIF completado para GitHub Advanced Security. Esta actualización en la nube permite una mejor integración y automatización de los flujos de trabajo de seguridad, lo que permite a los equipos recibir notificaciones cuando se procesa un archivo SARIF, algo crucial para el seguimiento de los resultados de los análisis de seguridad dentro de una canalización de DevSecOps.
- En mayo de 2025, GitLab Inc. lanzó GitLab 18, una importante actualización de plataforma que introdujo capacidades nativas de IA en su plataforma DevSecOps. Este lanzamiento de software proporciona a los clientes Premium y Ultimate sugerencias de código y funciones de chat con IA sin coste adicional. Estas nuevas funciones están diseñadas para mejorar la eficiencia de los desarrolladores al ofrecer autocompletado de código en tiempo real, sugerencias de refactorización y generación de pruebas, todo dentro de un marco DevSecOps seguro. En noviembre de 2024, Palo Alto Networks, Inc. mejoró su plataforma Prisma Cloud para ayudar a las organizaciones a adoptar DevSecOps y la seguridad desde las primeras etapas del desarrollo. Esta actualización de software integra el análisis de seguridad en las primeras fases del ciclo de vida de DevOps, proporcionando una vista centralizada de las configuraciones incorrectas, los secretos expuestos y las vulnerabilidades de código abierto.
- Report ID: 2926
- Published Date: Aug 31, 2026
- Report Format: PDF, PPT
- Explore una vista previa de las principales tendencias e ideas del mercado
- Revise tablas de datos de muestra y desgloses por segmento
- Experimente la calidad de nuestras representaciones visuales de datos
- Evalúe nuestra estructura de informe y metodología de investigación
- Obtenga una vista de la análisis del panorama competitivo
- Comprenda cómo se presentan las previsiones regionales
- Evalúe la profundidad del perfilado de empresas y análisis comparativo
- Vea cómo los insights accionables pueden respaldar su estrategia
Explore datos y análisis reales
Preguntas frecuentes (FAQ)
Acerca de este informe
Conéctate con nuestro experto


Informe, 2027-2036



Derechos de autor © 2026 Research Nester. Todos los derechos reservados.
